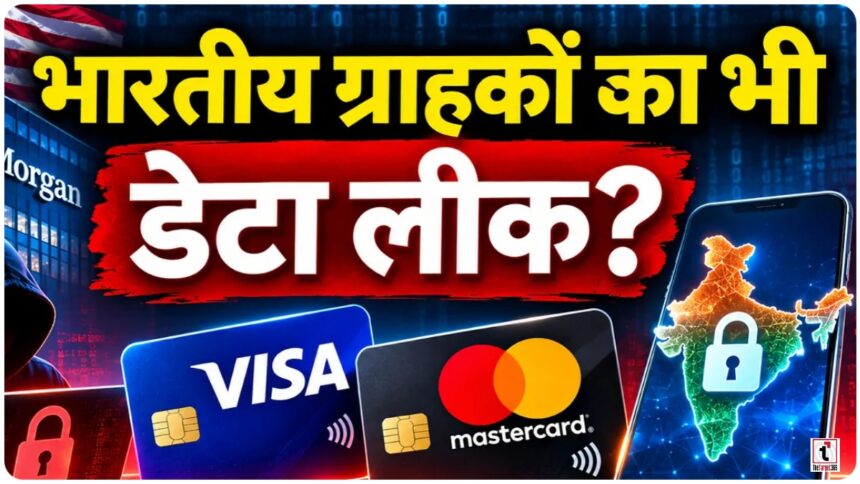
Visa Mastercard Cyber Attack : दुनियाभर में डिजिटल पेमेंट का इस्तेमाल करने वाले करोड़ों लोगों की चिंता बढ़ गई है। अमेरिका की प्रमुख वित्तीय कंपनियों JPMorgan Chase, Visa और Mastercard से जुड़े डेटा पर साइबर हमले की खबर सामने आई है। रैनसमवेयर ग्रुप n0n ने दावा किया है कि उसने इन कंपनियों से संबंधित डेटा हासिल कर सार्वजनिक कर दिया है। इस घटना के बाद बैंकिंग और डिजिटल पेमेंट की सुरक्षा को लेकर सवाल उठने लगे हैं। हालांकि, संबंधित कंपनियों का कहना है कि उनके मुख्य सिस्टम सुरक्षित हैं और कार्ड से भुगतान करने की सेवाओं पर कोई असर नहीं पड़ा है।
क्या भारतीय Visa और Mastercard ग्राहकों का डेटा लीक हुआ?
भारतीय कार्डधारकों के लिए फिलहाल राहत की खबर है। उपलब्ध जानकारी के मुताबिक, 20 नवंबर 2026 तक भारत में Visa और Mastercard इस्तेमाल करने वाले ग्राहकों का डेटा लीक होने की कोई आधिकारिक पुष्टि नहीं हुई है। दोनों कंपनियों ने भारतीय ग्राहकों के प्रभावित होने की जानकारी नहीं दी है। सार्वजनिक रिपोर्टों में भी भारतीय कार्डधारकों को प्रभावित लोगों की सूची में शामिल किए जाने की पुष्टि नहीं हुई है। हालांकि, साइबर सुरक्षा विशेषज्ञों के अनुसार ऐसी घटनाओं के बाद सतर्क रहना बेहद जरूरी है।
Visa के किन देशों के ग्राहकों की जानकारी प्रभावित होने का दावा?
Visa से जुड़े साइबर हमले का संबंध एशिया-पैसिफिक क्षेत्र में काम करने वाले एक थर्ड-पार्टी सर्विस प्रोवाइडर से बताया गया है। हैकर्स की ओर से जारी किए गए डेटा को लेकर दावा किया गया है कि इसमें हांगकांग, ताइवान, जापान, दक्षिण कोरिया, सिंगापुर, मलेशिया और ऑस्ट्रेलिया जैसे देशों के ग्राहकों की जानकारियां शामिल हैं।बताया जा रहा है कि उजागर जानकारी में ईमेल एड्रेस, फोन नंबर और मार्केटिंग कैंपेन से संबंधित विवरण मौजूद हैं। हालांकि, इस मामले में कार्ड नंबर और भुगतान से जुड़ी संवेदनशील जानकारियों के लीक होने की पुष्टि नहीं हुई है।
Mastercard ने भी स्वीकार किया डेटा उजागर होने का मामला
Mastercard ने भी अपने एक थर्ड-पार्टी सर्विस प्रोवाइडर से जुड़े डेटा सुरक्षा मामले की जानकारी दी है। कंपनी के मुताबिक, एक विशेष बेनिफिट प्रोग्राम से जुड़े कुछ सीमित ग्राहकों के ईमेल एड्रेस उजागर हुए हैं। कंपनी ने इसे सीमित दायरे का मामला बताया है। फिलहाल भारत के Mastercard ग्राहकों की जानकारी प्रभावित होने की कोई आधिकारिक पुष्टि सामने नहीं आई है।
भारत में पेमेंट डेटा सुरक्षित रखने के लिए RBI के नियम
भारत में डिजिटल पेमेंट से जुड़े डेटा की सुरक्षा के लिए भारतीय रिजर्व बैंक यानी RBI ने अप्रैल 2018 में पेमेंट डेटा लोकलाइजेशन के नियम लागू किए थे। इन नियमों के तहत भारत में काम करने वाले पेमेंट सिस्टम प्रोवाइडर्स को घरेलू भुगतान लेनदेन से संबंधित डेटा देश के भीतर स्थित सर्वर पर स्टोर करना अनिवार्य है।इसमें ट्रांजैक्शन डिटेल, भुगतान से जुड़ी ग्राहक जानकारी और पेमेंट क्रेडेंशियल शामिल होते हैं। नियमों का दायरा पेमेंट सेवाएं देने वाले थर्ड-पार्टी वेंडर्स तक भी लागू होता है। हालांकि, डेटा लोकलाइजेशन का मतलब यह नहीं है कि हर तरह की साइबर सुरक्षा का खतरा पूरी तरह समाप्त हो जाता है।
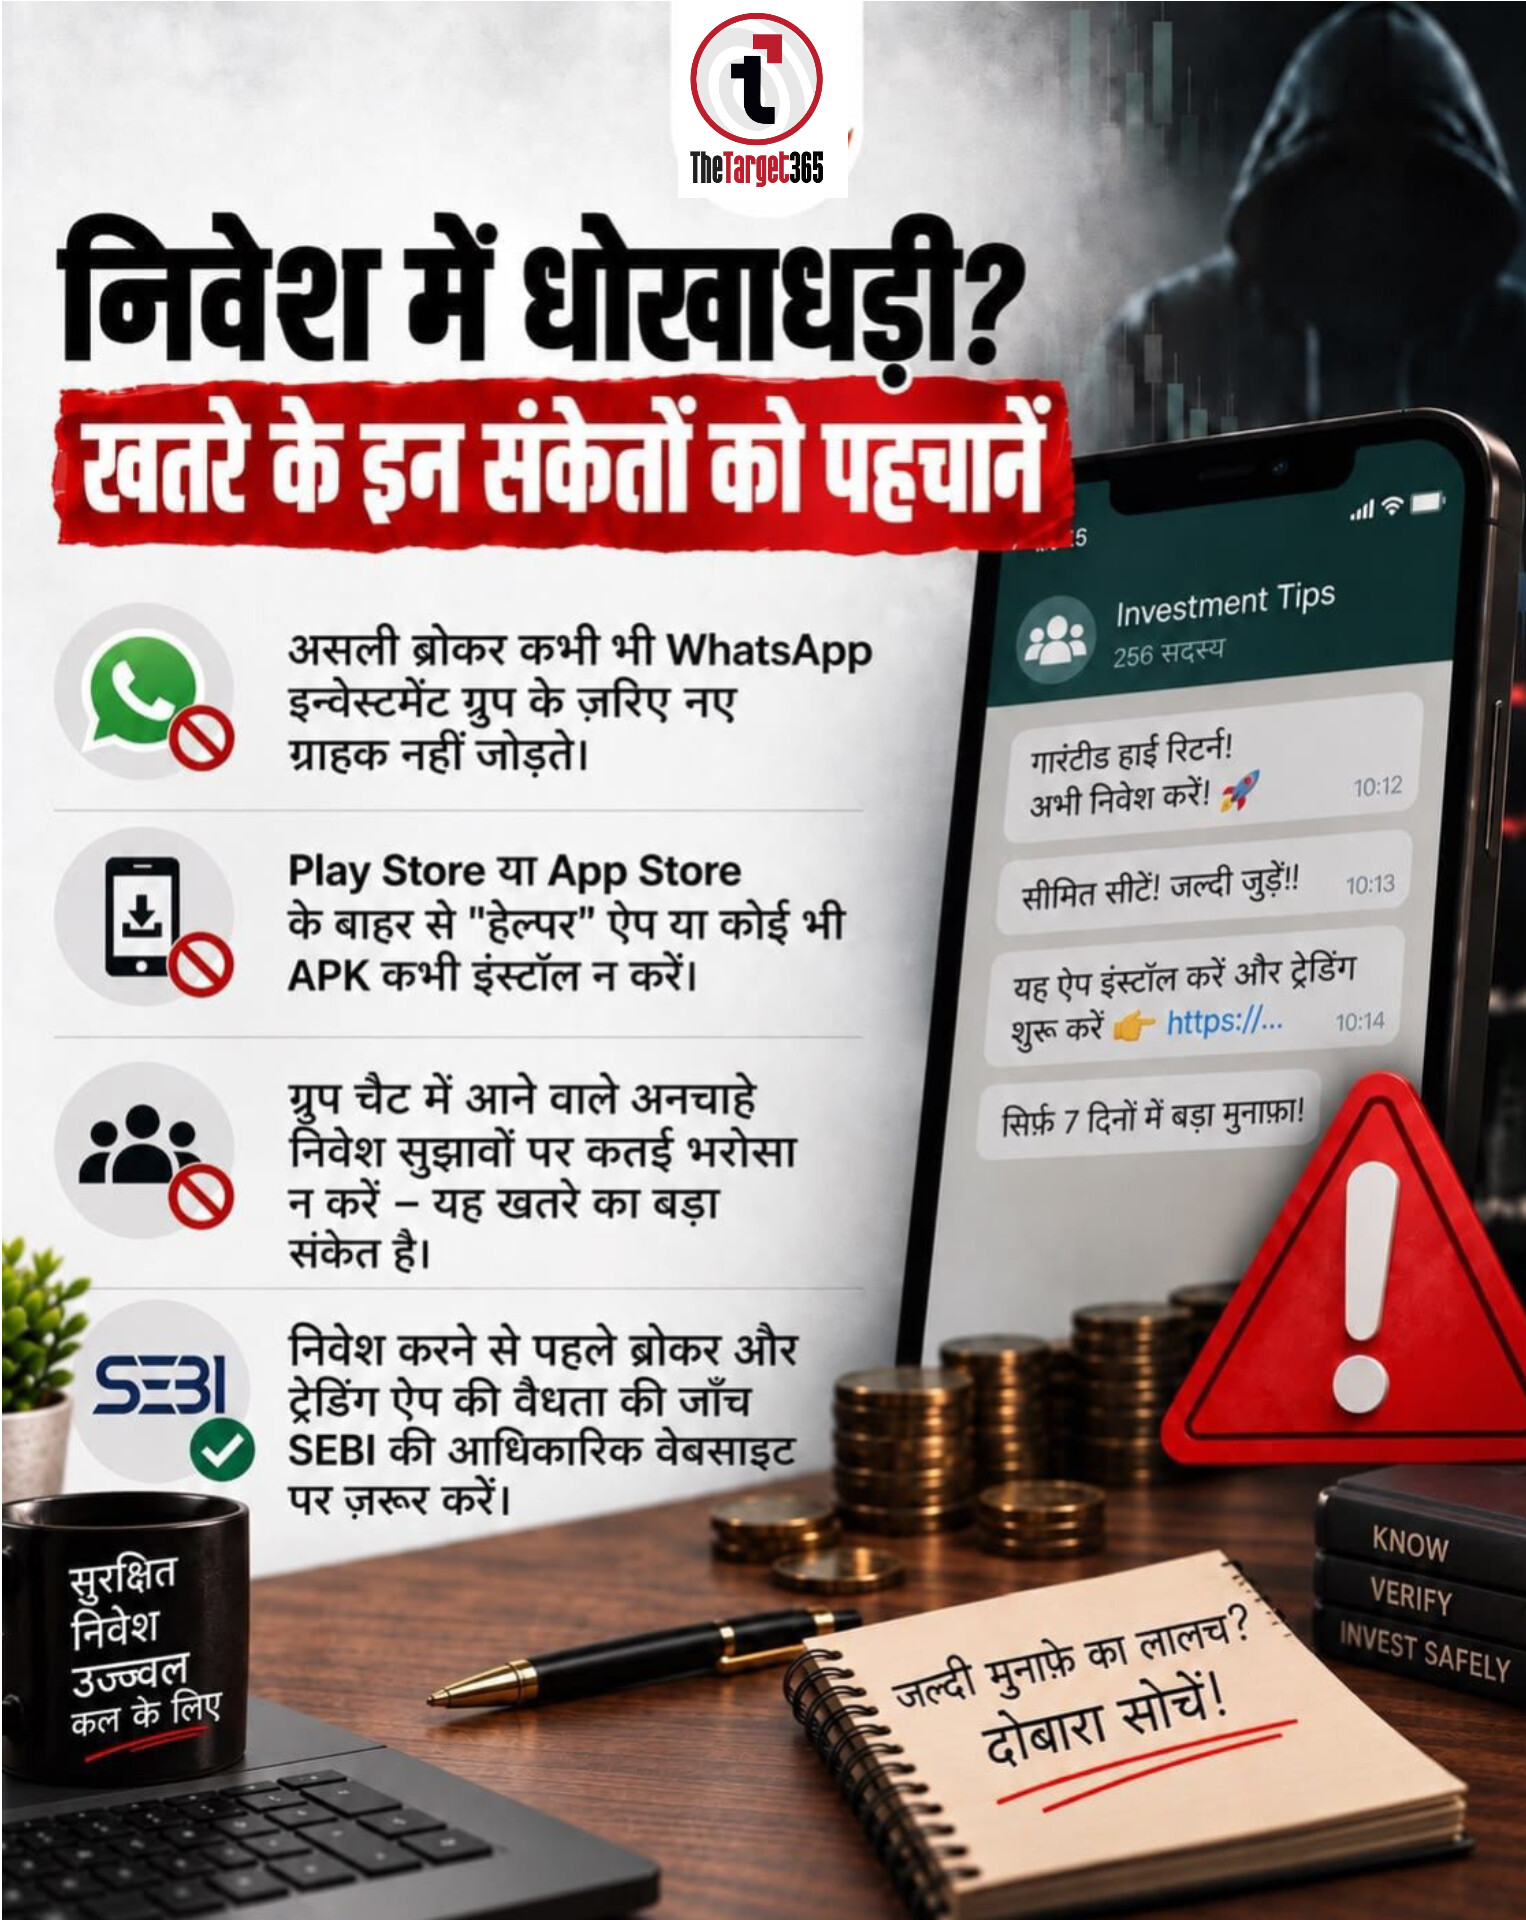
भारतीय कार्डधारकों को किन बातों का रखना चाहिए ध्यान?
भले ही भारतीय ग्राहकों का डेटा लीक होने की पुष्टि नहीं हुई है, लेकिन ईमेल और फोन नंबर जैसी सामान्य जानकारियों का इस्तेमाल साइबर अपराधी धोखाधड़ी के लिए कर सकते हैं। फर्जी बैंक कॉल, नकली मैसेज और फिशिंग लिंक के जरिए लोगों को निशाना बनाया जा सकता है।ऐसे में Visa, Mastercard या बैंक का प्रतिनिधि बनकर फोन करने वाले अनजान लोगों पर भरोसा न करें। किसी भी संदिग्ध लिंक को न खोलें और OTP, CVV, ATM PIN या पासवर्ड किसी के साथ साझा न करें। बैंकिंग संबंधी किसी भी समस्या के लिए केवल बैंक की आधिकारिक वेबसाइट या ऐप का इस्तेमाल करें।