

TRAI OTP Rules : डिजिटल बैंकिंग, ऑनलाइन शॉपिंग और मोबाइल ऐप के बढ़ते इस्तेमाल के साथ OTP यानी वन टाइम पासवर्ड हमारी रोजमर्रा की जिंदगी का अहम हिस्सा बन गया है। बैंक खाते में लॉगिन करने, ऑनलाइन भुगतान करने और किसी डिजिटल सेवा का इस्तेमाल करने के लिए अक्सर OTP की जरूरत पड़ती है। लेकिन यही छोटा सा कोड साइबर ठगों के लिए धोखाधड़ी का जरिया भी बन रहा है। कई लोग बिना मैसेज को ठीक से पढ़े OTP साझा कर देते हैं और बाद में उन्हें आर्थिक नुकसान उठाना पड़ता है। इसी खतरे को कम करने के लिए भारतीय दूरसंचार नियामक प्राधिकरण (TRAI) OTP मैसेज के फॉर्मेट में बदलाव की तैयारी कर रहा है।
OTP मैसेज के लिए तय हो सकता है एक समान फॉर्मेट
मीडिया रिपोर्ट्स के मुताबिक, TRAI टेलीकॉम ऑपरेटर्स के साथ मिलकर OTP मैसेज को ज्यादा स्पष्ट और पहचानने योग्य बनाने के विकल्पों पर विचार कर रहा है। प्रस्ताव के अनुसार, बैंक, ई-कॉमर्स प्लेटफॉर्म और दूसरी डिजिटल सेवाओं की ओर से भेजे जाने वाले OTP का एक सामान्य स्ट्रक्चर हो सकता है। इसका उद्देश्य यूजर्स को मैसेज देखते ही यह समझने में मदद करना है कि कोड किस काम के लिए भेजा गया है और किस कंपनी ने इसे जारी किया है।
मैसेज में बताना होगा OTP भेजने का कारण
प्रस्तावित व्यवस्था के तहत OTP मैसेज में यह स्पष्ट जानकारी दी जा सकती है कि कोड का इस्तेमाल लॉगिन, भुगतान, ट्रांजैक्शन की पुष्टि या किसी अन्य प्रक्रिया के लिए किया जा रहा है। इसके साथ संबंधित बैंक, कंपनी या डिजिटल प्लेटफॉर्म की पहचान भी साफ दिखाई दे सकती है। इससे किसी अनजान या संदिग्ध मैसेज को पहचानने में यूजर्स को आसानी होगी।
OTP की वैधता अवधि भी दिखाने पर विचार
नए प्रस्ताव में OTP की वैधता यानी एक्सपायरी टाइम बताने का विकल्प भी शामिल है। इससे ग्राहक जान सकेंगे कि भेजा गया कोड कितनी देर तक इस्तेमाल किया जा सकता है। इसके अलावा मोबाइल स्क्रीन पर नोटिफिकेशन में OTP दिखाने के मौजूदा तरीके में बदलाव की संभावना भी जांची जा रही है। इसका मकसद यह है कि फोन की स्क्रीन पर नजर डालने वाले किसी दूसरे व्यक्ति को OTP आसानी से दिखाई न दे। हालांकि, ये सभी प्रस्ताव अभी विचार के स्तर पर हैं।
अभी लागू नहीं हुआ कोई नया नियम
फिलहाल TRAI की ओर से OTP के नए फॉर्मेट को लेकर कोई आधिकारिक नियम लागू नहीं किया गया है। न ही इस संबंध में अंतिम घोषणा की गई है। इसलिए यूजर्स को इसे लागू व्यवस्था नहीं, बल्कि संभावित बदलाव के तौर पर ही समझना चाहिए। प्रस्ताव पर आगे क्या फैसला होगा, यह नियामक और संबंधित टेलीकॉम कंपनियों की प्रक्रिया के बाद स्पष्ट होगा।
साइबर फ्रॉड की शिकायतों में तेजी से बढ़ोतरी
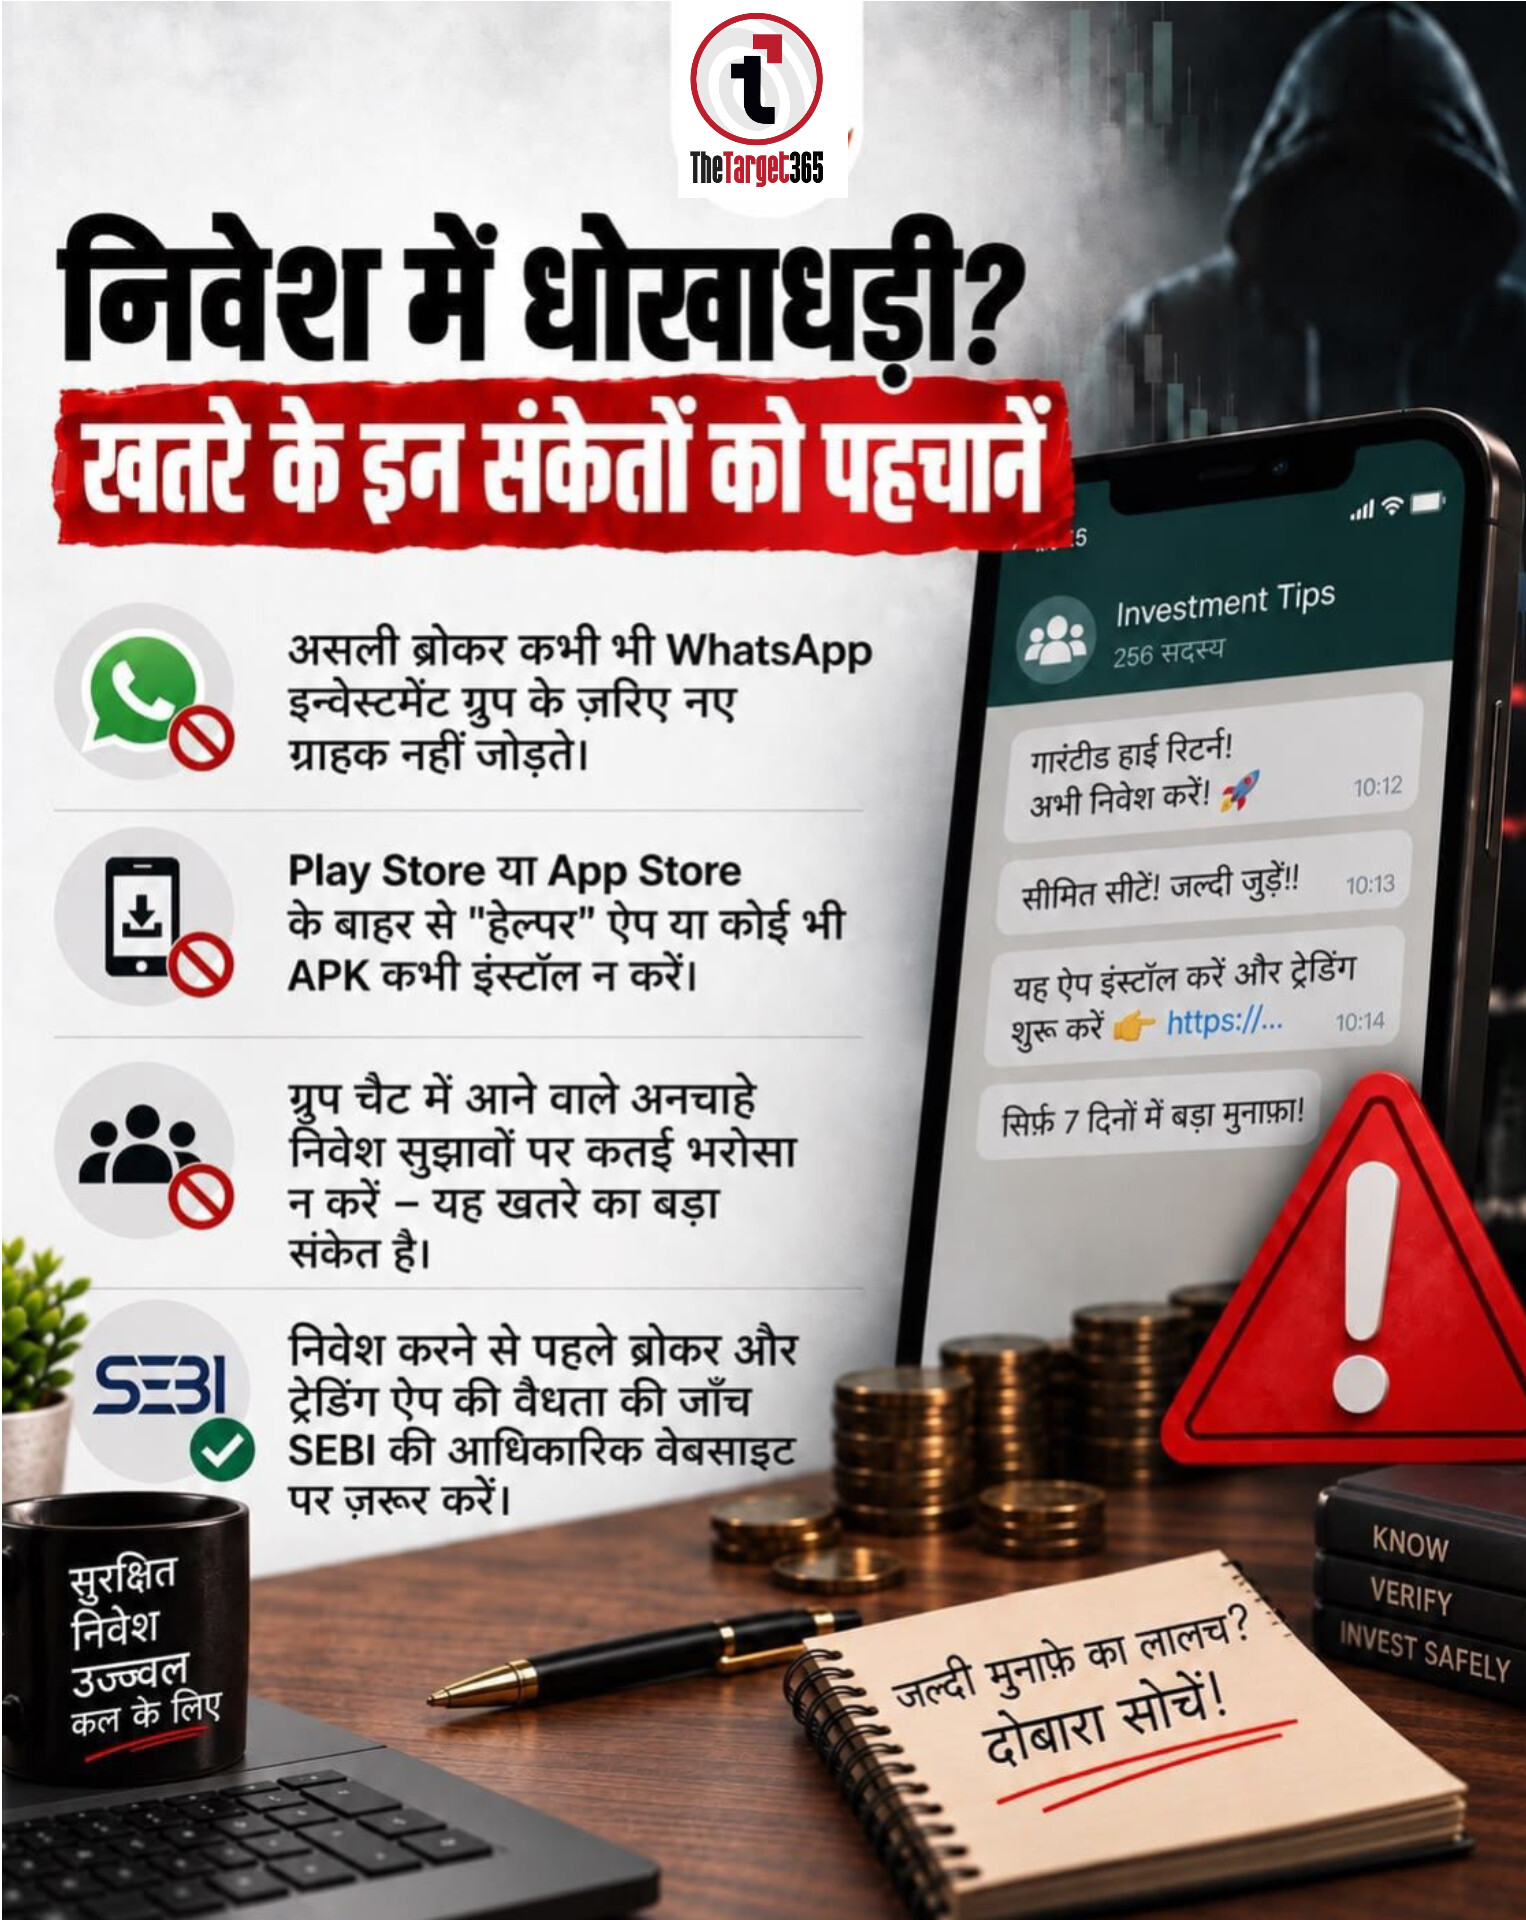
OTP सुरक्षा को मजबूत करने की यह पहल देश में बढ़ते साइबर अपराधों के बीच अहम मानी जा रही है। उपलब्ध आंकड़ों के मुताबिक, नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल पर वित्तीय धोखाधड़ी की शिकायतें वर्ष 2021 में लगभग 2.62 लाख थीं। वर्ष 2025 में इनकी संख्या बढ़कर करीब 24.02 लाख हो गई। हालांकि, यह ध्यान रखना जरूरी है कि सभी साइबर फ्रॉड OTP के जरिए नहीं किए जाते।
फर्जी बैंक अधिकारी बनकर लोगों को फंसाते हैं ठग
साइबर अपराधी अक्सर बैंक अधिकारी, कस्टमर केयर प्रतिनिधि या किसी सरकारी विभाग का कर्मचारी बनकर लोगों को फोन करते हैं। वे कभी KYC अपडेट कराने, कभी रिफंड दिलाने और कभी संदिग्ध ट्रांजैक्शन रद्द करने के नाम पर OTP मांगते हैं। कई बार फिशिंग लिंक भेजकर भी बैंकिंग जानकारी हासिल करने की कोशिश की जाती है। जैसे ही कोई व्यक्ति OTP साझा करता है, ठग उसके खाते तक पहुंच बना सकते हैं या अनधिकृत भुगतान को मंजूरी दिला सकते हैं।
OTP साझा करने से बचें, मैसेज को ध्यान से पढ़ें
TRAI का प्रस्ताव लागू होने पर OTP मैसेज की पहचान और स्पष्ट हो सकती है, लेकिन केवल फॉर्मेट बदलने से साइबर ठगी पूरी तरह खत्म नहीं होगी। यूजर्स को किसी भी व्यक्ति के साथ OTP, PIN या पासवर्ड साझा नहीं करना चाहिए। अनजान लिंक पर क्लिक करने से बचें और बैंक या कंपनी के नाम पर आए संदिग्ध कॉल की पुष्टि आधिकारिक माध्यम से करें। याद रखें, असली सुरक्षा आपकी सतर्कता से शुरू होती है।